ITSCM ZUR VORBEUGUNG VON CYBER-ANGRIFFEN & ALS VORBEREITUNG FÜR NIS-2
Cyberangriffe sind das neue Normal. Mit der Einführung eines IT Service Continuity Managements (ITSCM), dem Aufbau einer IT-Notfallorganisation und realistischen Testszenarien – wie der Isolation eines Standorts – schaffen wir Resilienz und Compliance für NIS-2. Klare Prozesse, Rollen und Schnittstellen zu Risk Management und Business Continuity Management (BCM) sichern den Geschäftsbetrieb nachhaltig.
Der Kunde


BRANCHE
Engineering & Manufacturing

Umsatz
> 5 MRD. EUR

Mitarbeitende
10.000 - 50.000
Ausgangssituation
Unser Kunde, ein Maschinenbauunternehmen mit weltweiten Standorten, steht vor steigenden Anforderungen an Resilienz und Compliance (NIS-2, TISAX, ISO 27001). Die IT ist bereits global organisiert und IT-Sicherheitsmaßnahmen sind vorhanden. In den letzten Jahren hat sich die Bedrohungslage durch Cyberangriffe, Ransomware und gezielte Industriespionage deutlich verschärft. Gleichzeitig steigen die regulatorischen Anforderungen. Ziel ist der Aufbau eines strukturierten IT-Service Continuity Managements (ITSCM) als Erweiterung des bestehenden IT-Service-Portfolios. Kritische Services sollen identifiziert, Rollen definiert, Prozesse etabliert und mit Business Continuity Management sowie Risk Management verknüpft werden – inkl. realistischer Testszenarien wie Standortabschaltungen.
IT Service Continuity Management (ITSCM) ist ein zentraler Baustein, um sich dynamisch an die steigende Bedrohungssituation anzupassen!

Ziele
- Analyse der kritischen IT-Services und deren Abhängigkeiten
-
Aufbau eines ITSCM-Prozesses mit klar definierten Rollen, Verantwortlichkeiten und Schnittstellen zu bestehenden Prozessen
-
Entwicklung und Test von realistischen Notfallszenarien, z. B. die Isolation und kontrollierte Abschaltung eines Standorts
-
Aufbau IT-Notfallorganisation und Integration in bestehende Prozesse, z.B., Incident Management
-
Aufbau unabhängiger IT-Notfallumgebung, inkl. eigenständige Kommunikationseinrichtungen
Unser Auftrag
Ziel des Projekts war der Aufbau eines unternehmensweiten IT Service Continuity Managements (ITSCM), um die Resilienz kritischer IT-Services zu stärken, regulatorische Anforderungen (z.B., NIS-2, ISO 27001) zu erfüllen und IT-Notfallprozesse strukturiert in das bestehende Service Portfolio zu integrieren.
Herausforderungen
-
Fehlende Transparenz über kritische IT-Services.
-
Unklare Rollen und Verantwortlichkeiten im Notfall.
-
Geringe Praxisnähe bestehender Notfallpläne.
Maßnahmen
-
Durchführung einer systematischen Service-Analyse gemeinsam mit den Service Ownern.
-
Aufbau einer IT-Notfallorganisation mit definierten Rollen, Verantwortlichkeiten, Prozessen und Eskalationswegen.
-
Planung und Durchführung realistischer Testszenarien mit Beteiligung aller relevanter Stakeholder.
KC-Vorgehensmodell
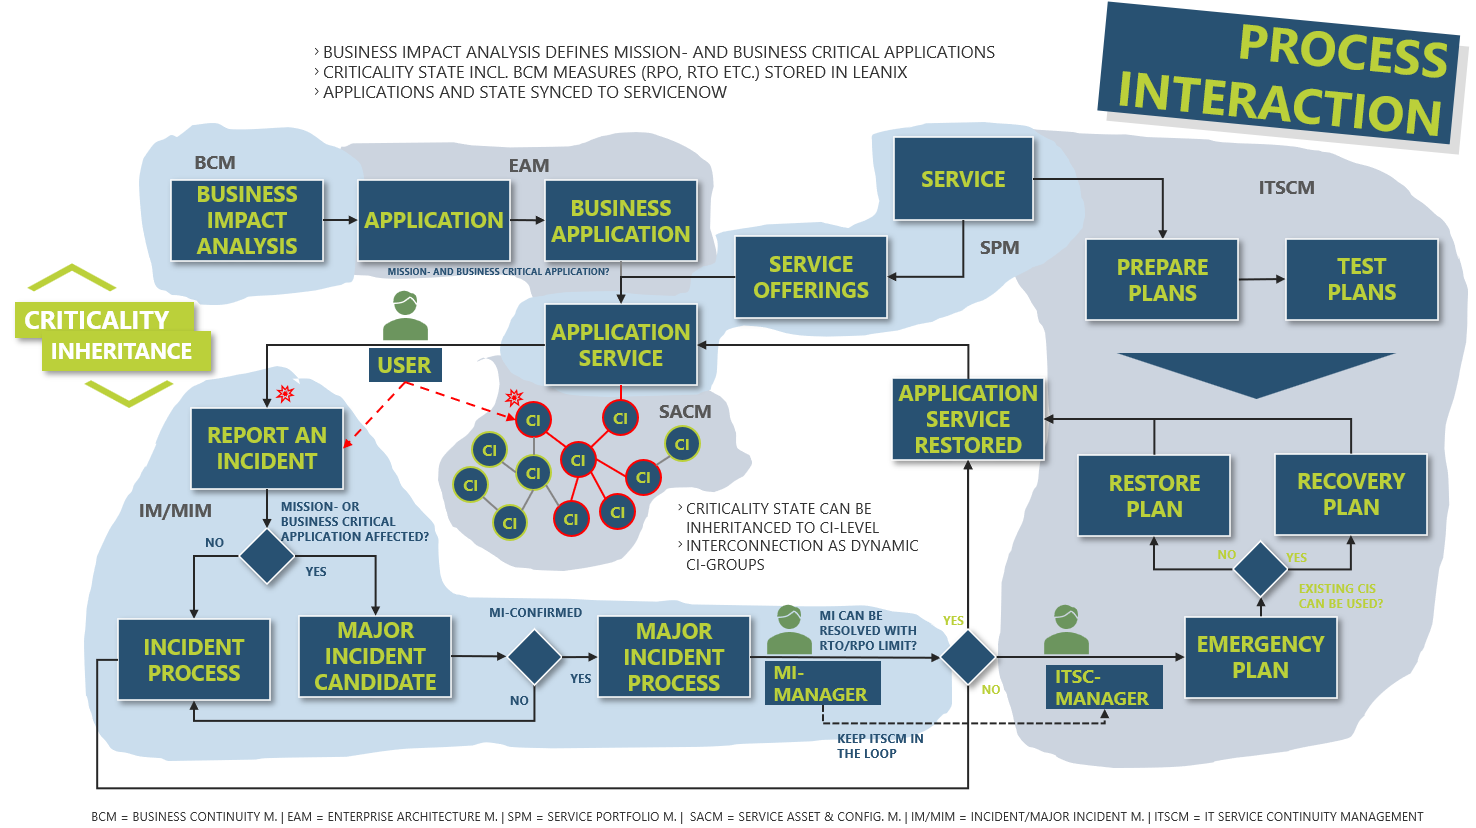
Im Rahmen des Projekts etablierte man ein strukturiertes Vorgehensmodell zur Einführung eines unternehmensweiten ITSCM.
Zunächst identifizierte man kritische IT-Services anhand ihrer Relevanz für Geschäftsprozesse und ihrer Ausfallwirkungen. In enger Zusammenarbeit mit den jeweiligen Service Ownern analysierte man die technische Architektur, um Schwachstellen und Abhängigkeiten zu erkennen.
Darauf aufbauend definierte man
Ad-hoc-Maßnahmen zur kurzfristigen Resilienzsteigerung. Parallel identifizierte man serviceübergreifende Stakeholder, insbesondere aus den Bereichen Infrastruktur, Produktion, Risk Management und Business Continuity Management (BCM).
Zur praktischen Vorbereitung plante man Workshops, in denen realistische Szenarien – etwa die Isolation und Abschaltung eines Standorts nach einem Cyberangriff – gemeinsam durchgespielt und bewertet wurden. Für die Umsetzung baute man eine IT-Notfallorganisation auf, die über einen separaten Tenant, dedizierte Hardware, eigene Zugänge und physische Schutzmaßnahmen wie Zugangssicherung und Netzwerkkabelmarkierung verfügte.
Diese Organisation integrierte man in bestehende Alarmierungs- und Kommunikationssysteme, um im Ernstfall schnell und koordiniert reagieren zu können.
Die Einbindung in das Group BCM stellte sicher, dass ITSCM als Teil der übergreifenden Resilienzstrategie verankert war. Abschließend führte man einen Test an einem realen Standort mit physischer Präsenz der Beteiligten durch, um Prozesse, Kommunikation und Technik unter realen Bedingungen zu validieren. Den ITSCM-Prozess dokumentierte man mit klaren Rollen, Governance-Strukturen und Schnittstellen zu bestehenden ITSM- und BCM-Prozessen und entwickelte ihn kontinuierlich weiter.


Kundennutzen
Kosten
Ein strukturiertes ITSCM reduziert ungeplante Ausfallkosten und minimiert wirtschaftliche Schäden durch IT-Störungen.
Compliance

ITSCM unterstützt die Erfüllung regulatorischer Anforderungen wie NIS-2 durch nachweisbare Notfallvorsorge.
Management

ITSCM schafft Transparenz, stärkt das Vertrauen in die IT und ermöglicht dem Management fundierte Entscheidungen.
Die Frage ist längst nicht mehr, ob ein Vorfall eintritt, sondern wann – und vor allem: wie gut ein Unternehmen darauf vorbereitet ist.

Lennart Rasche
Telefon: +49 751 185 275 0
E-Mail: sales@karer-consulting.com
www.karer-consulting.com