“NIS-2 ASSESSMENT & ROADMAP”
Wir bringen Transparenz in die neuen Anforderungen aus NIS-2 und bestehender Regulatorik und bereiten den Kunden auf die angestrebte ISO-27001 Zertifizierung optimal vor. Die erarbeitete Roadmap liefert die Arbeitspakete für die Umsetzung der regulatorischen Anforderungen.
Der Kunde


BRANCHE
Engineering & Manufacturing

Umsatz
< 500. MIO EUR

Mitarbeitende
< 2.000
Ausgangssituation
Unser Kunde – ein global agierendes Unternehmen der Medizintechnik – entwickelt, produziert und vertreibt medizintechnische Produkte. Als europäisches Unternehmen mit Unternehmenssitz in Deutschland ist die Gruppe verpflichtet, die Vorgaben des NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) zu implementieren.
Zusätzlich soll die Basis für eine mögliche ISO 27001 Zertifizierung aufgebaut und weitere branchen-spezifischen regulatorische Anforderungen und Nor-men wie z. B. die ISO 81001-5-1 umgesetzt werden.
Ziel war es, diese Anforderungen zu sichten, zu prio-risieren und in einem schlüssigen Information Security Management System (ISMS) zu vereinen.
NIS-2 betroffene Unternehmen sollten sich frühzeitig und umfassend auf die neuen Anforderungen vorbereiten und die Umsetzung als Chance begreifen.

Ziele
- Erarbeitung einer von NIS-2 getriebenen Roadmap zum Aufbau eines integrierten ISMS
- Feststellung der relevanten Handlungsfelder und Ableitung von Maßnahmen für die Umsetzung
- Konkrete Umsetzung von vorher definierten Arbeitspaketen im Kontext des ISMS-Aufbaus
Unser Auftrag
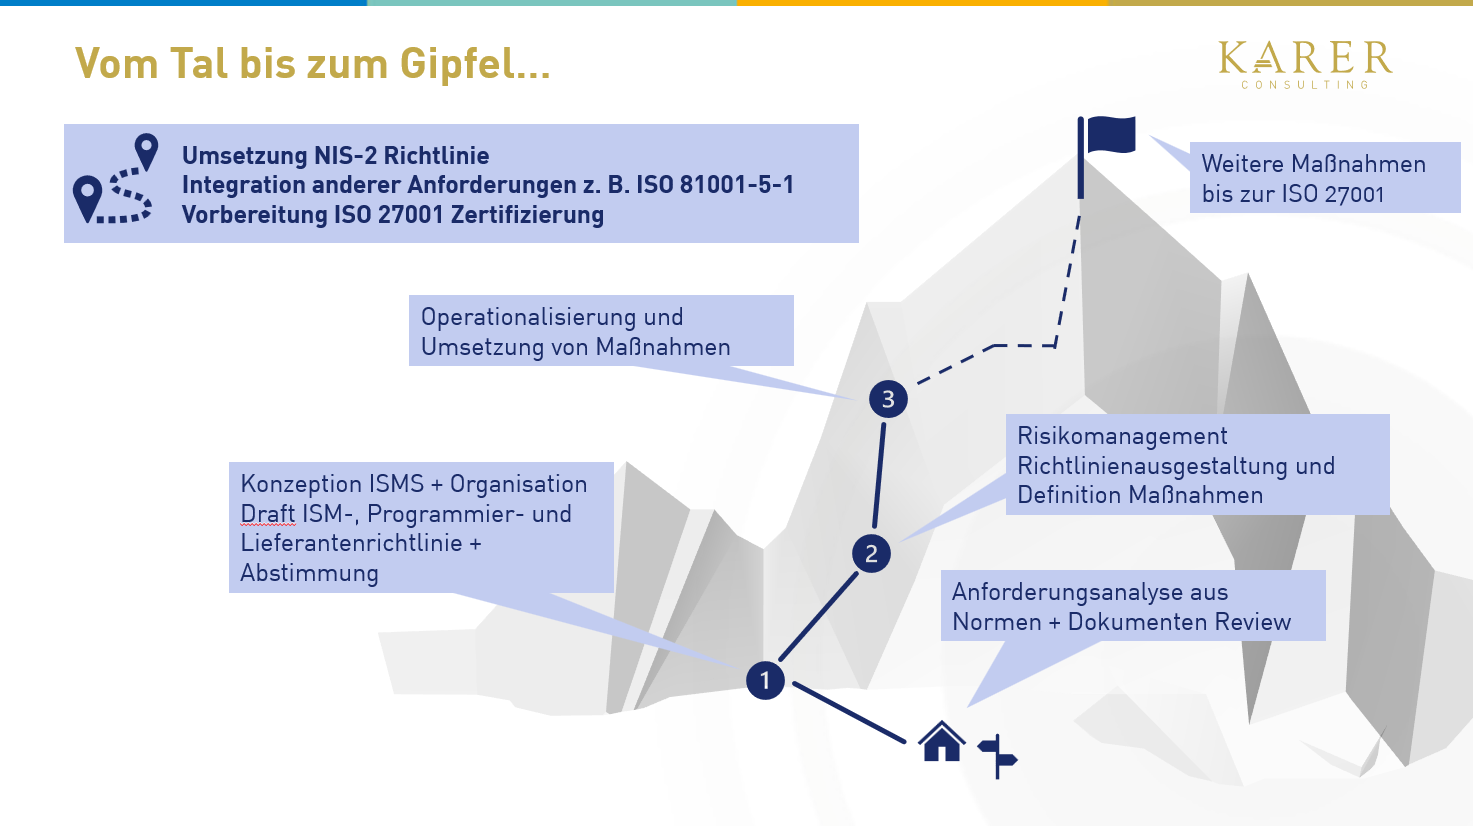
Die Karer Consulting wurde beauftragt, um mit ihrer Expertise im Bereich Regulatorik, Informationssicherheit und den Anforderungen von NIS-2 eine umfassende Roadmap für die Erfüllung einer fest eingeplanten ISO 27001 Zertifizierung zu erstellen. Hierbei sollen unter Berücksichtigung der bestehenden IT-Strukturen und -Inhalte existierende Prozesse und Compliance-Konzepte in Einklang mit den Anforderungen von NIS-2 sowie weiterer relevanter Regulatorik gebracht werden.
Herausforderungen
- Die Umsetzung der regulatorischen Anforde-rungen betrifft verschiedenste Stakeholder aus unterschiedlichen Geschäftsbereichen, nicht nur der IT
- Abgleich von NIS-2 mit den Anforderungen aus ISO 27001 und weiterer Regulatorik
- Das Management ist verpflichtet, eigene Aufgaben aus NIS-2 zu erfüllen
Maßnahmen
- Involvieren aller relevanter Stakeholder ab Projektstart, um schnellstmöglich entspre-chende Awareness zu schaffen
- Sichtung und Mapping der unterschiedlichen Anforderungen und Ableiten von konkreten Umsetzungsmaßnahmen
- Durchführen von regelmäßigen Checkpoints, um über den Fortschritt zu informieren
KC-Vorgehensmodell
Die Karer Consulting führte zunächst einen umfangreichen Workshop durch, um gemeinsam mit den Fach- und Führungskräften des Kunden die aktuelle Position im Hinblick auf die NIS-2-Anforderungen zu bewerten. Dabei wurde ein umfassender Überblick über die NIS-2-Richtlinie sowie deren Verbindung zur ISO-27001 Zertifizierung vermittelt.
Der Workshop diente nicht nur der Wissensvermittlung, sondern auch der Sensibilisierung aller Beteiligten für die neuen und weiteren regulatorischen Anforderungen und die gemeinsamen Projektziele.
Im Anschluss daran identifizierte die Karer Consulting systematisch die regulatorischen Gaps. Dabei wurden die NIS-2-Richtlinie und die Anforderungen der ISO-27001 mit den vorhandenen internen Dokumentationen und den tatsächlich operativ genutzten IT-Sicherheitsmaßnahmen des Kunden verglichen. Dieses vollumfängliche Assessment ermöglichte es, eine detaillierte Darstellung der bestehenden Gaps zu erstellen.
Darüber hinaus entwickelte die Karer Consulting auf den Kunden zugeschnittene Maßnahmen, um diese Gaps zu schließen. Diese Maßnahmen wurden sorgfältig priorisiert und in konkrete Umsetzungspläne in Form einer Compliance-Roadmap überführt. Dabei wurde besonderer Wert auf Best-Practices und eine praxisnahe Umsetzung gelegt, um sicherzustellen, dass der Kunde nicht nur den regulatorischen Anforderungen gerecht wird, sondern auch seine IT-Sicherheitsstandards nachhaltig verbessert.
Abschließend entwickelte die Karer Consulting die ersten übergreifenden Leit- und Richtlinien, die dann gemeinsam mit dem Kunden live gesetzt wurden.


Kundennutzen
Effizienz

Transparenz über regulatorische Anforderungen durch priorisierte Roadmap-Inhalte
Transparenz

Klares Zielbild über die individuelle und organisationsbezogene NIS-2 Umsetzung
Management

Sinnvolle Integration des Managements und Empfehlung zur Erfüllung der zukünftigen Pflichten
Wir bieten als NIS-2 Experten Fachwissen und Best-Practices und begleiten Sie tatkräftig bei der Umsetzung der Compliance-Vorgaben.

Lennart Rasche
Telefon: +49 751 185 275 0
E-Mail: sales@karer-consulting.com
www.karer-consulting.com