


ISO/IEC 27001 – Informationssicherheitsmanagementsystem
Die ISO/IEC 27001 bildet den weltweit anerkannten Rahmen für ein wirksames und strukturiertes Informationssicherheitsmanagement.
Als erfahrene Berater unterstützen wir Unternehmen dabei, Informationssicherheit dauerhaft im IT Operating Model zu verankern und mit bestehenden Governancestrukturen, dem IT Service Management und der IT Operations zu verzahnen.
Anstatt einzelne Sicherheitsmaßnahmen isoliert zu betrachten, entwickeln wir ganzheitliche Lösungen, die Organisation, Prozesse, Technologien und Verantwortlichkeiten miteinander verbinden. Das Ergebnis ist ein ISMS, das sowohl regulatorischen Anforderungen als auch den praktischen Anforderungen des Tagesgeschäfts gerecht wird. Gleichzeitig schaffen wir die Grundlage für die Erfüllung von NIS2, DORA und weiteren regulatorischen Vorgaben, ohne parallele oder redundante Strukturen aufzubauen. Durch die Kombination aus strategischer Beratung und pragmatischer Umsetzung unterstützen wir unsere Kunden dabei, Sicherheitsrisiken zu reduzieren, Compliance nachweisbar zu erfüllen und ihre digitale Resilienz nachhaltig zu stärken.
Definition
Was ist die ISO/IEC 27001?
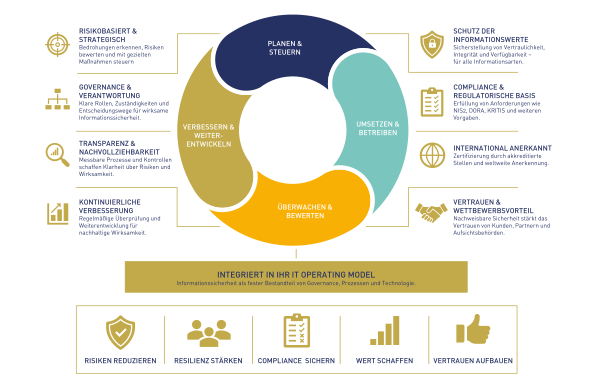
Die ISO/IEC 27001 definiert die Anforderungen an ein Informationssicherheitsmanagementsystem (ISMS) und bietet Unternehmen einen international anerkannten Rahmen zur Steuerung von Informationssicherheitsrisiken. Im Mittelpunkt steht ein risikobasierter Ansatz, mit dem Bedrohungen systematisch identifiziert, bewertet und durch geeignete Maßnahmen behandelt werden.
Heute dient die Norm zahlreichen Unternehmen als Grundlage für die strukturierte Umsetzung regulatorischer Anforderungen wie NIS2, DORA, EU AI Act, Datenschutzvorgaben sowie branchenspezifischer Compliance-Anforderungen. Ein wirksames ISMS schafft dabei die notwendigen Governance-, Risiko- und Compliance-Strukturen, um diese Anforderungen integriert und effizient zu steuern.
Entscheidend für den Erfolg ist jedoch nicht die Anzahl der Richtlinien oder Kontrollen. Ein modernes ISMS folgt dem Grundsatz:
So viel Sicherheit wie nötig, so wenig Bürokratie wie möglich.
Ziel ist eine praxisnahe und risikoorientierte Ausgestaltung, die regulatorische Anforderungen erfüllt und gleichzeitig den Geschäftsbetrieb unterstützt.
Zu den wesentlichen Bestandteilen gehören etablierte Sicherheitsprozesse (Risikomanagement, Incident Management, Access Management), wirksame Governance-Strukturen (Rollenmodelle, Richtlinienmanagement, Security-Gremien) sowie kontinuierliche Verbesserungsmechanismen (Audits, Kontrolltests, Management Reviews). So wird Informationssicherheit zu einem festen Bestandteil der Unternehmenssteuerung und schafft die Grundlage für nachhaltige Compliance, Resilienz und Vertrauen.
Relevanz
ISO 27001 ist branchen- und größenunabhängig anwendbar und richtet sich insbesondere an Unternehmen und Organisationen, die ...




Vorgehen
- Regulatorische Anforderungen analysieren und Zielbild definieren: Zu Beginn analysieren wir die für Ihr Unternehmen relevanten Anforderungen aus ISO 27001, NIS2, DORA, KRITIS, Kundenanforderungen sowie internen Governance-Vorgaben. Auf dieser Grundlage entwickeln wir ein gemeinsames Zielbild für Informationssicherheit, Compliance und Resilienz, das auf Ihre Unternehmensstrategie und Ihr Betriebsmodell abgestimmt ist.
- IT Operating Model und Sicherheitsorganisation ausrichten: Informationssicherheit kann nur wirksam sein, wenn Verantwortlichkeiten, Prozesse und Entscheidungsstrukturen eindeutig definiert sind. Deshalb integrieren wir Sicherheitsanforderungen direkt in Ihr IT Operating Model und verankern diese in Governance-Strukturen, Rollenmodellen, Kontrollmechanismen und Managementprozessen. So sorgen wird dafür, dass die Informationssicherheit bis tief in die Fachbereiche integriert wird.
- Gap-Analyse und Roadmap entwickeln: Anhand einer strukturierten Reifegrad- und Gap-Analyse bewerten wir den aktuellen Stand Ihrer Organisation gegenüber regulatorischen Anforderungen und etablierten Best Practices. Die identifizierten Handlungsfelder priorisieren wir entlang von Risiken, Compliance-Anforderungen und geschäftlichem Nutzen und überführen diese in eine umsetzbare Roadmap.
- Maßnahmen und Controls implementieren: Gemeinsam mit Ihren Fach- und IT-Bereichen setzen wir die erforderlichen organisatorischen, prozessualen und technischen Maßnahmen um. Dabei entsteht kein isoliertes ISMS, sondern ein integriertes Sicherheits- und Governance-Modell, das bestehende Betriebs- und Managementprozesse ergänzt und stärkt.
- Steuerung, Nachweisführung und kontinuierliche Verbesserung: Durch Kennzahlen, Kontrollen, Audits und regelmäßige Managementbewertungen stellen wir die Wirksamkeit des Sicherheitsprogramms sicher. Gleichzeitig schaffen wir Transparenz gegenüber Auditoren, Aufsichtsbehörden und Kunden und etablieren die Grundlage für die kontinuierliche Weiterentwicklung Ihrer Sicherheits- und Compliance-Landschaft.


Alexander Lambrecht-Kuhn
Principal Consultant
Gemeinsam sichern wir Ihre Informationswerte!
Sprechen Sie uns gerne an – wir begleiten Sie als Ihr Information Security-Partner auf dem Weg zur ISO-27001-Zertifizierung
Unsere Kompetenzen im Bereich ISO 27001
IT-GRC-Verfahren bewerten, optimieren, definieren, entwerfen und implementieren
Governance, Risk & Compliance
Mit unserer umfassenden Expertise sind wir ein zuverlässiger Partner bei der Navigation durch die komplexe Landschaft von IT-Governance, Risiko und Compliance (GRC) im digitalen Zeitalter.
Mit unseren IT-GRC-Services und -Produkten versetzen wir Ihre IT-Organisation in die Lage, Risiken effektiv zu managen, die Einhaltung gesetzlicher Vorschriften zu gewährleisten und strategische Entscheidungen im Einklang mit Ihrem Unternehmen zu treffen. Gemeinsam mit Ihnen schaffen wir robuste Governance-Rahmenwerke, entschärfen Bedrohungen und erzielen nachhaltigen Geschäftserfolg.
Bewerten, optimieren, definieren, entwerfen und implementieren Ihrer IT-Service-Management-Verfahren
Practices & Processes
Mit unseren fundierten Branchenkenntnissen und unserer langjährigen Erfahrung bieten wir ein umfassendes Angebot an Dienstleistungen und Produkten, um Ihre IT-Fähigkeiten zu verbessern und einen nachhaltigen Mehrwert für Ihre Geschäftskunden zu erzielen.
Erfahren Sie, wie wir gemeinsam Ihre IT-Organisation in die Lage versetzen können, Ihr Servicemanagement mit Hilfe von Best Practices zu optimieren und in der sich ständig weiterentwickelnden digitalen Landschaft operative Spitzenleistungen zu erzielen.
Jede IT-Transformation bringt Veränderungen für die Betroffenen mit sich
Organizational Change Management
Der Schlüssel zum Projekterfolg liegt darin, Veränderungen für die einzelnen Mitarbeiter, Teams und die gesamte Organisation zu erkennen und aktiv zu managen.
Mit gezielten und effektiven Change-Management-Maßnahmen geht Ihre Organisation gestärkt und produktiver aus dem Wandel hervor.

Lennart Rasche
Telefon: +49 751 185 275 0
E-Mail: sales@karer-consulting.com
www.karer-consulting.com